はじめに
セキュリティ対策の多くは、攻撃者の行動を知ると理由が分かります。
「なぜこの対策をしているんだろう?」「わざわざなぜ使いにくくするんだろう?」
この記事で、実際の動きなどをもとに、Webシステムのセキュリティの基本を解説することで、上記のような疑問を解消していこうと思います。
セキュリティの仕様が不便に見える理由
Webシステムを使っていて、少し不親切な仕様に出会ったことはないでしょうか。
例えば次のような仕様です。
- ログインに失敗しても、IDとパスワードのどちらが違うのか表示されない
- 権限のない画面を開くと「ページが見つかりません」と表示される
- エラーが起きても、原因が画面に表示されない これらは不具合ではなく、攻撃者がシステムを攻撃しにくくさせるために意図して作られた仕様です。
攻撃者目線で考える意味
守る側に求められるのは、システムのすべての入り口を守ることです。
しかし、その一方で攻撃者は弱い入り口を1か所見つけてしまえば侵入できてしまいます。
そのため、開発者は攻撃者がどこを狙うかを考えて仕様を決めます。攻撃者の行動を知ることが、一見不便な仕様を理解するためには必要なのです。
この記事では攻撃者の行動を3つの段階に分けて解説します。
- 攻撃者は情報を集める
- 攻撃者は送信するデータを書き換える
- 攻撃者は侵入後に被害を広げる
1 攻撃者は情報を集める
攻撃者はいきなり侵入を試みるわけではありません。
まずシステムをいろいろ観察し、どのような仕様で、どのような構造で動いてるのかという情報を集めます。
これらの情報が実際に攻撃する上で手がかりになるからです。
1.1 権限がないページで「見つかりません」と表示する理由
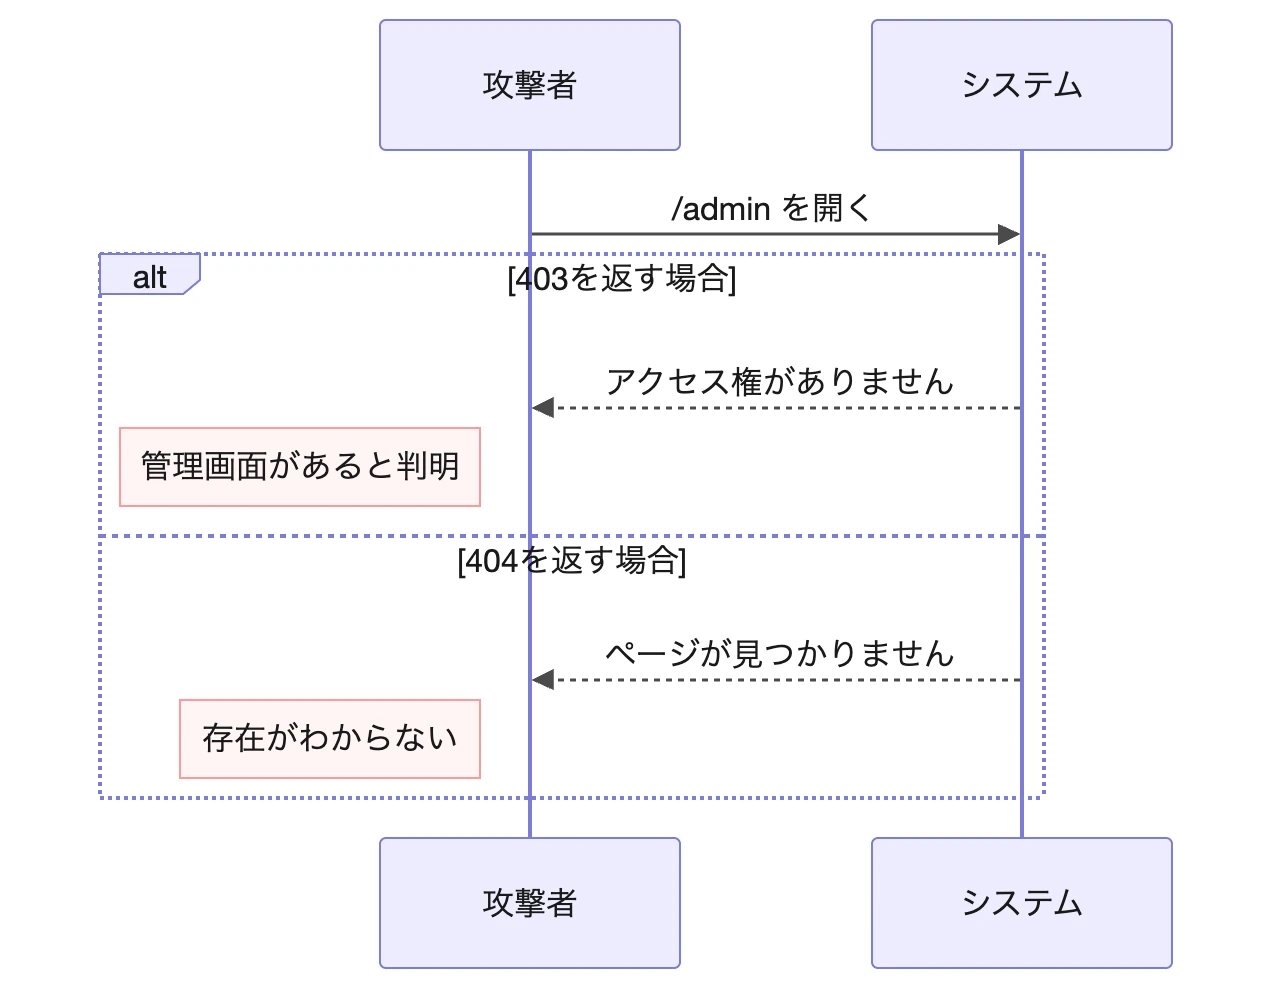
具体的な例として、とあるWebシステムの管理画面のURLに権限がない人がアクセスした場合を考えましょう。
このような時に使われるシステムの表示には主に次の種類があります。
| 表示 | HTTPステータス | 攻撃者が読み取れること |
|---|---|---|
| アクセス権がありません | 403 Forbidden | このURLに管理画面が存在する |
| ページが見つかりません | 404 Not Found | 何も分からない |
「アクセス権がありません」という表示は、一見すると親切そうに思えます。
しかし、攻撃者はこの表示から「管理画面がこのURLに存在している」と特定できてしまいます。
場所が分かってしまえば攻撃者はここに狙いを絞れます。
そこで、権限がない人には「ページが見つかりません」と表示する設計が一般的です。
HTTPの仕様を定めたRFC 9110でも、ページの存在を明かしたくない場合に404を返すことが認められています[1]。
 (拡大画像を開く)
1.2 ログイン失敗時に、IDとパスワードのどちらが違うか表示しない理由
ログイン画面のエラーメッセージも、攻撃者の手がかりになります。
| エラーメッセージ | 攻撃者が読み取れること |
|---|---|
| このメールアドレスは登録されていません | このアドレスは未登録 |
| パスワードが違います | このアドレスは登録済み |
| メールアドレスまたはパスワードが違います | どちらが違うか分からない |
アドレスの登録の有無をメッセージから特定できる状態にしてしまうと、攻撃者はメールアドレスを大量に試して、登録済みのアドレスを特定できてしまいます。
特定したアドレスはパスワードの総当たりや、なりすましメールに使われます。
Webアプリケーションのセキュリティ団体であるOWASPも、IDとパスワードのどちらが違っていても同じメッセージを返すよう推奨しています[2]。
1.3 エラー画面に詳細な情報を表示しない理由
システムでエラーが起きたとき、開発中の画面には詳細な原因が表示されることがあります。そこには使っているソフトウェアの名前やバージョン、プログラムのどこで止まったかといった情報が含まれている場合が多いです。
攻撃者はこれらの情報から、そのバージョンの既知の弱点を調べられます。そのため本番環境では、画面には「エラーが発生しました」といった一般的なメッセージを表示しています[3]。
2 攻撃者は送信するデータを書き換える
手がかりを集めた攻撃者は、次にシステムへ送るデータを書き換えます。ブラウザに標準で付いている開発者向けの機能を使えば、特別な道具がなくても書き換えられます。
2.1 URLの番号を変えて他人の情報を見る
例として、あるネットショップで自分の注文履歴を開いた場面を考えてみましょう。URLは次のようになっていました。
https://shop.example.com/orders/1001
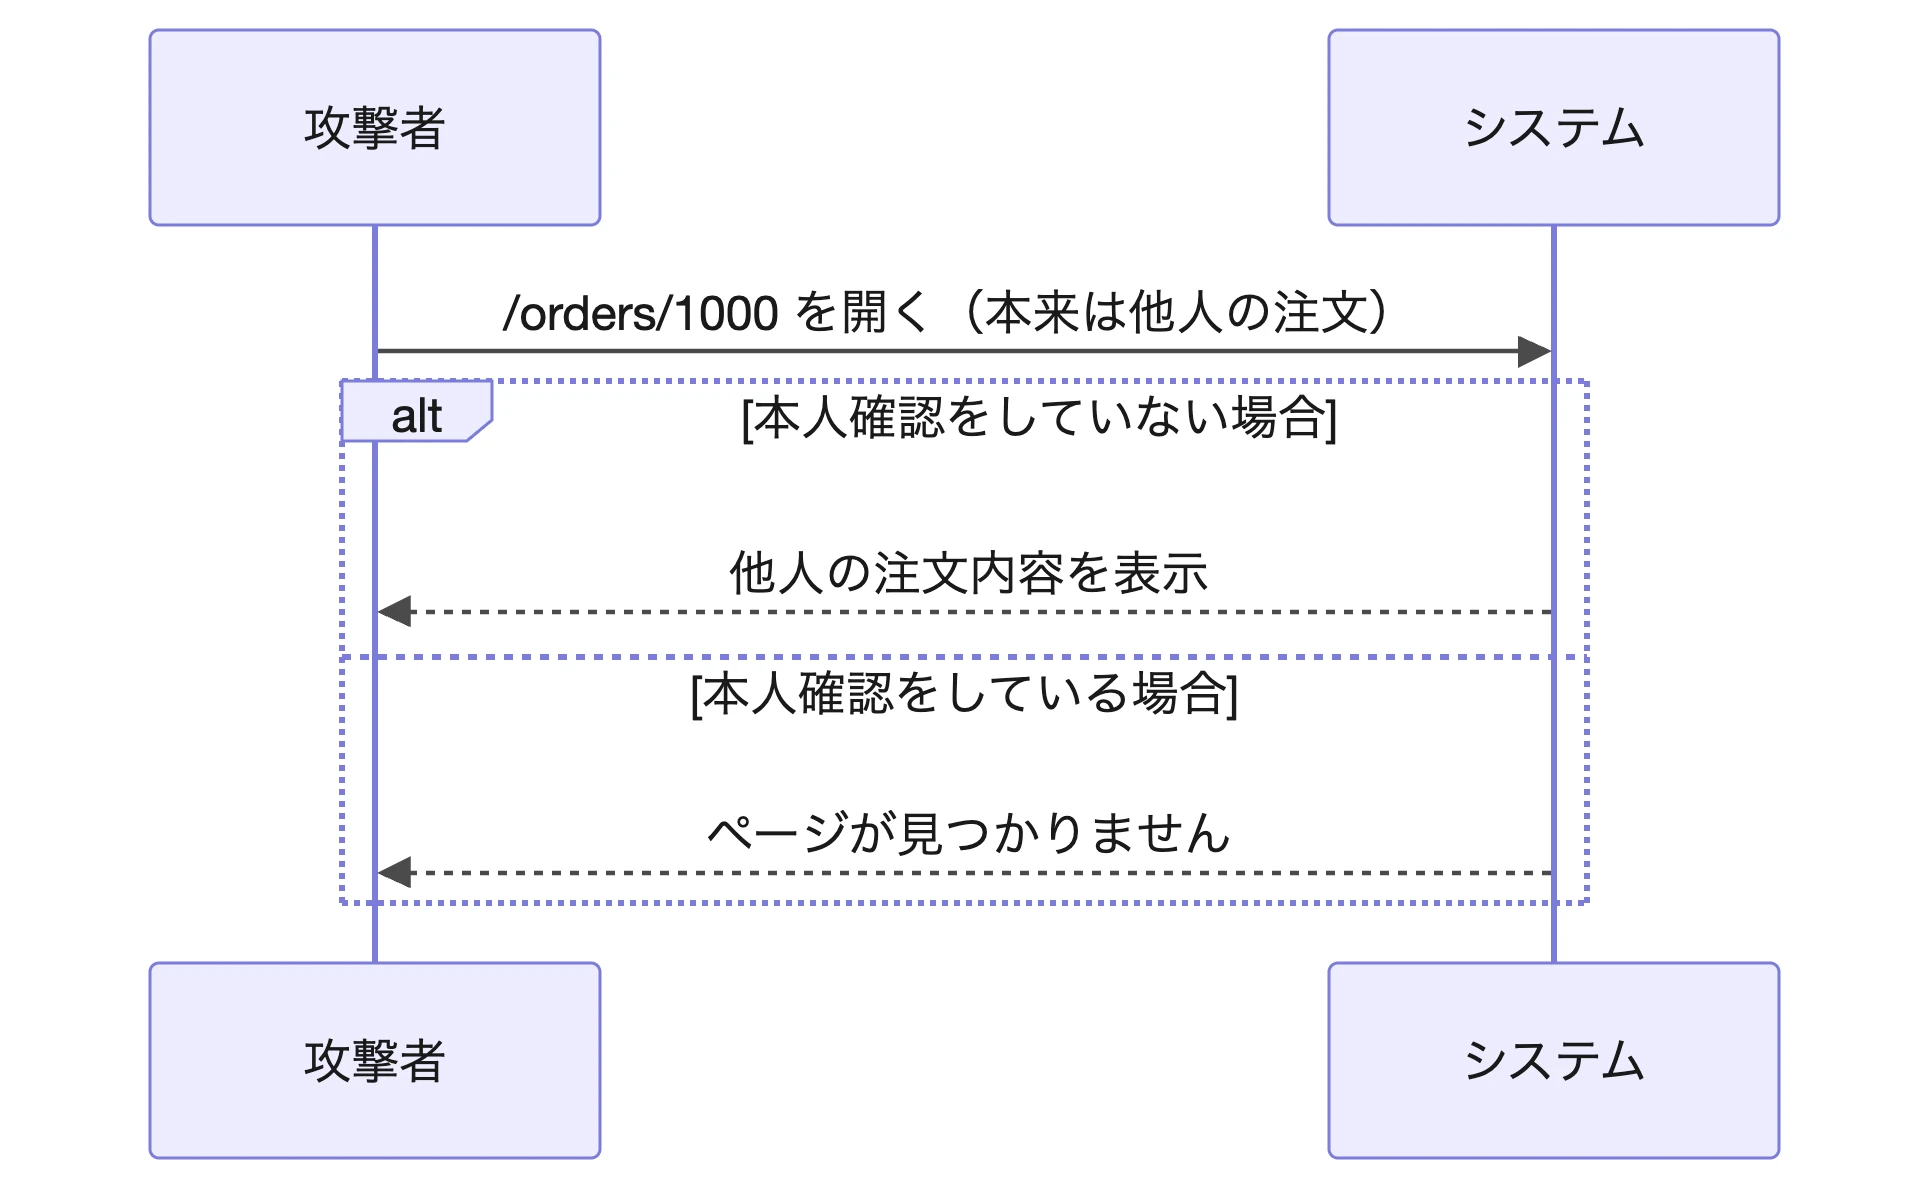
このようなURLの場合、たいていの攻撃者は末尾の番号を1000など別の値に変えて開き直します。
その結果、他人の注文履歴が表示された場合、そのシステムに問題があると考えられます。
本当にその注文履歴が本人のものなのかを確認していないからです。
 (拡大画像を開く)
この種の問題は「アクセス制御の不備」と呼ばれます。
権限の確認などが不十分で、本来アクセスできない場所にアクセスできてしまう脆弱性です。
OWASPが発表しているWebアプリケーションの重大リスクの一覧である「OWASP Top 10」の2025年版でも、アクセス制御の不備が1位に挙げられています[4]。
2.2 画面上の入力制限は回避できる
また、攻撃者からシステムを守る仕組みとして入力欄に文字数の上限を設けたり、そもそも自由に入力させず選択肢から選ばせたりする制限があります。
しかし、この制限はブラウザの開発者向け機能を使って外すことができてしまいます。
例えば、商品の価格が画面に表示されない形で埋め込まれていたとします。
攻撃者がその価格を5,000円から1円に書き換えて送信したらどうなるでしょうか?
システムがその価格をそのまま使えば、本来5,000円の商品が1円で買えてしまいます。
2.3 サーバー側で確認する必要がある
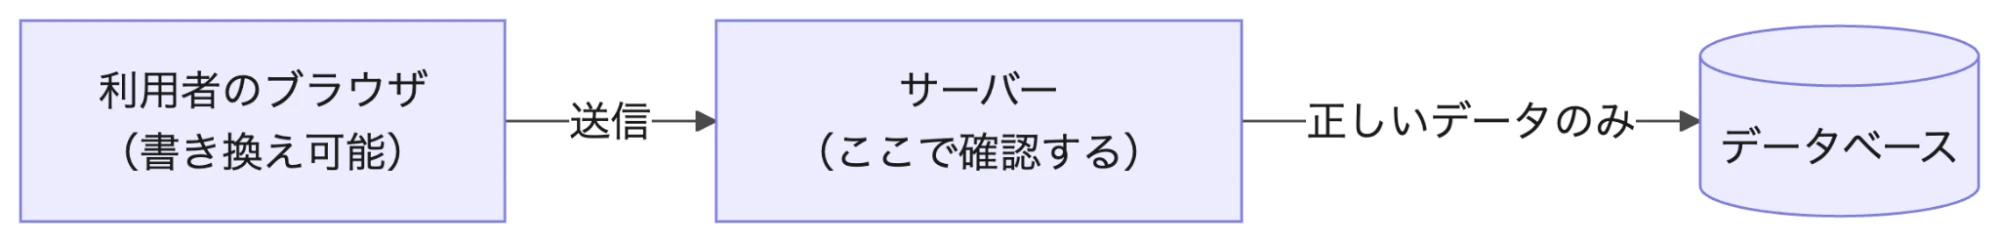
このような事態を防ぐために、サーバー側で本当にそのデータが正しいものなのかを確認する必要があります。
画面上の制限は入力ミスを防いで使いやすくするためのものです。攻撃を防ぐ役割は期待できません。
 (拡大画像を開く)
本当の確認はデータを受け取るサーバー側で行う必要があります。
価格はデータベースの値を使い、注文番号を受け取ったら本人の注文なのかを確かめます。
利用者から届くデータはすべて書き換えられている可能性があると考えるのが基本です。
3 攻撃者は侵入後に被害を広げる
どれだけ対策をしても、侵入される可能性はゼロにはなりません。攻撃者は1回侵入に成功すると、そこを足がかりにさらに重要な情報を狙います。
そのため、開発者は侵入された後の被害を小さく抑える設計もしなければなりません。
3.1 必要な権限だけを付ける
アカウントやプログラムに付与する権限は、本当に必要な権限範囲に絞るべきです。
この考え方を「最小権限の原則」と呼びます。
万が一アカウントを乗っ取られてしまった場合、必要以上に大きい権限を付与していると被害がその分大きくなります。
また、退職者や異動した人のアカウントを残さないことも、同じ考え方に基づく対策です。
3.2 対策を一つに頼らない
「ファイアウォールがあるから大丈夫」「社内ネットワークからしか使わないから大丈夫」と、一つの対策に頼る設計は危険です。その対策が破られた時点でシステムが無防備になってしまうからです。
そこで開発者は複数の対策を重ねて使います。これが「多層防御」という考え方です。
 (拡大画像を開く)
ファイアウォールを突破されても、ログイン認証で止められます。ログイン認証を突破されても権限の確認で止められます。このように、一つの層が破られても次の層で攻撃を止める、という設計です。
4 おわりに
今回の記事で紹介した攻撃者の行動と、それに対する仕様や考え方をまとめると次のようになります。
| 攻撃者の行動 | 対応する仕様・考え方 |
|---|---|
| システムの反応から情報を集める | 権限がなければ「見つかりません」と表示する ログインエラーのメッセージを統一する エラーの詳細を画面に出さない |
| 送信するデータを書き換える | 利用者から届くデータをサーバー側で必ず確認する |
| 侵入後に被害を広げる | 必要な権限だけを付ける 対策を重ねる |
セキュリティのための仕様は、利用者から見ると不便に感じることがあります。しかし攻撃者の行動を知れば、その多くは理由のある設計だと分かるはずです。
IDATENaseでも、こうした攻撃者の視点を踏まえてシステム開発を行っています。
画面や機能を作るときには「攻撃者ならここをどう使うか」を考え、本記事で紹介したような対策を設計の段階から組み込んでいます。
利用者にとっての使いやすさと、攻撃者に隙を与えないことの両立を意識し、セキュリティに配慮した設計を心がけています。
参考文献
[1] R. Fielding, M. Nottingham, J. Reschke, "RFC 9110: HTTP Semantics", Section 15.5.4 403 Forbidden, 15.5.5 404 Not Found, IETF, 2022. https://www.rfc-editor.org/rfc/rfc9110#section-15.5.4
[2] OWASP, "Authentication Cheat Sheet", Authentication and Error Messages. https://cheatsheetseries.owasp.org/cheatsheets/Authentication_Cheat_Sheet.html#authentication-and-error-messages
[3] OWASP, "Error Handling Cheat Sheet". https://cheatsheetseries.owasp.org/cheatsheets/Error_Handling_Cheat_Sheet.html
[4] OWASP, "A01:2025 Broken Access Control", OWASP Top 10:2025. https://top10.owasp.org/2025/A01_2025-Broken_Access_Control/