 (拡大画像を開く)
はじめに
前回の記事では、攻撃者の視点からシステムを作るときに必要なセキュリティの作り方を紹介しました。しかし、システムをきちんと作っていても、それだけで安全が守られるわけではありません。
2026年10月、プログラミング言語PHPに深刻な脆弱性が見つかりました。そして公表の前後には、レンタルサーバー大手のエックスサーバーや大阪市などが、予防のためにサービスを一時停止しています[1][2]。
この脆弱性は、PHPで作られたシステムの作り方に問題がなくても影響を受けるものでした。なぜならシステムが使っている部品そのものに脆弱性があったからです。
この記事では、今回の脆弱性で何が起きたのかを振り返ります。そのうえで、Webシステムを運用している企業が、システムを公開したあとに普段からやっておきたい必要な更新と保守について解説します。
1 PHP2shellで何が起きたのか
1.1 PHPは多くのWebサイトで使われている
PHPは、Webサイトの裏側で動くプログラムを作るための言語です。ログイン、問い合わせフォーム、会員ページなど、画面の操作に応じて処理を行う部分によく使われています。また、WordPressもPHPで作られています。
Webサイトの技術を調査しているW3Techsによると、使われている言語が分かるWebサイトのうち、約69%がPHPを使っています[3]。
ただし、Webシステムは、自分たちで書いたプログラムだけで動いているわけではありません。PHPのような言語やサーバーのソフトウェアの上に、自分たちのプログラムが乗っています。
今回の脆弱性は、このPHPにありました。そのため、上に乗っている自社のプログラムをどれだけ丁寧に作っていても、PHPを更新しない限り影響を受けます。
1.2 外部から勝手にプログラムを動かされる脆弱性だった
PHPの開発チームは2026年10月21日、2件の脆弱性(CVE-2026-109618、CVE-2026-109619)を修正したバージョンを公開しました。この2件はまとめて「PHP2shell」と呼ばれています[4]。
この脆弱性が悪用されると、ログインしていない外部の攻撃者に、サーバー上で任意のプログラムを実行される可能性があります[5]。サーバーを乗っ取られると、データを盗まれたり、そのサーバーを足がかりに社内のネットワークへ侵入されたりするおそれがあります。
この脆弱性の原因は、PHPが処理を途中で中断したあとの「後片付け」にありました。PHPは、メモリが足りなくなるなどの重大なエラーが起きると、処理を途中で打ち切ります。このとき、作りかけのデータがそのまま残ってしまうことがありました[12]。
1つ目の脆弱性は、PHPが送られてきたデータを受け取る処理で起きます。PHPはデータの項目を登録するとき、先に登録の数を増やし、そのあとで項目の中身を用意します。ところが、中身を用意する瞬間にメモリが上限に達すると、中身が空のままの項目が残ってしまうのです。その項目には、以前メモリに置かれていた別のデータが入ったままになっています。そして処理の最後に、PHPはこの項目を正しいデータとして読み込んでしまいます。攻撃者は、送るデータの量を調整して残るデータの中身を操作し、PHPに本来は呼ばない処理を実行させることができました[12]。
2つ目の脆弱性は、エラーで処理が中断されたあとに、本来消すべき情報が消されずに残る問題です。残った情報は、次のリクエスト(利用者からサーバーへの要求)の処理で使われてしまいます。そのため攻撃者は、1回目のリクエストで情報を残し、2回目のリクエストで攻撃できました[12]。
さらに、どちらの脆弱性も、PHPが受け取ったデータを自社のプログラムに渡す前の段階で起きます。つまり、自社のプログラムが動き出す前に攻撃が成立するため、どのようなシステムを作っているかに関係なく狙われました[12]。
深刻度を表すCVSSの値は9.2で、10段階評価のうち最高に近い値です[4]。
1.3 公表されてすぐに攻撃が始まった
脆弱性が公表されると、攻撃者は修正版を適用していないサーバーを探し始めます。今回は、その動きが非常に速いものでした。
| 時期(日本時間) | 出来事 |
|---|---|
| 10月17日 | Amazonが、攻撃を観測するためのおとりのサーバーで、PHP2shellを狙った攻撃の試行を確認[6] |
| 10月21日23時 | PHPの開発チームが脆弱性を公表し、修正版を公開[4] |
| 公表直後 | CloudflareのCEOが、公表から45分で攻撃の試行が数万件に達したとXに投稿[7] |
| 10月22日 | IPAとJPCERT/CCが注意喚起を公開[5][9] |
| 10月26日(米国時間) | 米国のCISAが「悪用が確認された脆弱性」の一覧に追加[8] |
| 10月29日 | JPCERT/CCが、ファイアウォール製品で侵害が成功した痕跡が報告されたと追記[9] |
このように、修正版が公開される4日前には、すでにPHP2shellを狙った攻撃の試行が始まっていました[6]。さらに公表後は、試行の件数が数時間で数百万件まで増えたとされています[7]。
被害はWebサイトだけにとどまらず、10月29日、JPCERT/CCは、あるファイアウォール製品で侵害の成功を示す痕跡を確認したという報告を、注意喚起に追記しました。ファイアウォールとは、外部からの不正な通信を防ぐためのセキュリティ製品です。攻撃者はPHP2shellとLinuxの別の脆弱性を組み合わせ、内部のネットワークへの侵入も試みていたとされています[9]。こうした機器の管理画面にもPHPが使われていることがあるため、影響はWebサイト以外にも広がっています。
2 なぜ多くのサイトが止まったのか
2.1 修正版を適用するまでの緊急対策として、サービスを止めた
脆弱性への根本的な対策は、修正版のPHPに更新することです[9]。ただし、更新には動作確認が必要で、すぐには終わらないこともあります。
その間もサイトを公開したままにすると、攻撃を受けるリスクが残ります。そこで多くの組織が、更新が終わるまでサービスを止める判断をしました。
たとえば、エックスサーバーは、修正版が公開される前の10月21日16時から、サービスサイトや管理画面へのアクセスを一時停止しました。この停止は予防のための措置で、不正アクセスは起きていないとしています[1]。また、大阪市も10月22日、PHPを使っているサービスの利用を停止し、修正プログラムの適用を進めました[2]。国税庁も同じ日に、ホームページなどを一時停止したことを公表しています[10]。
もちろん、サービスを止める以外にも、アクセスできる相手を限定するなどしてリスクを下げる方法はあります。それでも、修正版を適用するまでの間、確実に攻撃を受けないようにする方法として、一時停止を選んだ組織が多くありました。ただし、サービスを止めると利用者に不便をかけるため、止めるかどうかはサービスの性質や利用者への影響を踏まえて判断する必要があります。
2.2 古いバージョンには修正版が出ない
PHPは、バージョンごとにサポート期間が決められている言語です。そして、期間が終わったバージョンに修正版が提供されることは、原則としてありません。
今回の修正版が出たのは、PHP 8.2、8.3、8.4、8.5の4つです[5]。一方、サポートが終わっているPHP 8.1以前については、IPAがサポート対象のバージョンへの更新や、対策済みの製品への移行を検討するよう求めています[5]。
開発チームは8.1などにも最小限の緩和策を出しました[9]。緩和策とは、設定の変更などで攻撃の経路の一部をふさぎ、攻撃を受けるリスクを一時的に下げる対応です。脆弱性そのものを直す修正版とは違い、すべての攻撃を防げるわけではありません。実際に、PHPの開発者も、根本的な対策は修正版への更新だけだとしています[13]。
 (拡大画像を開く)
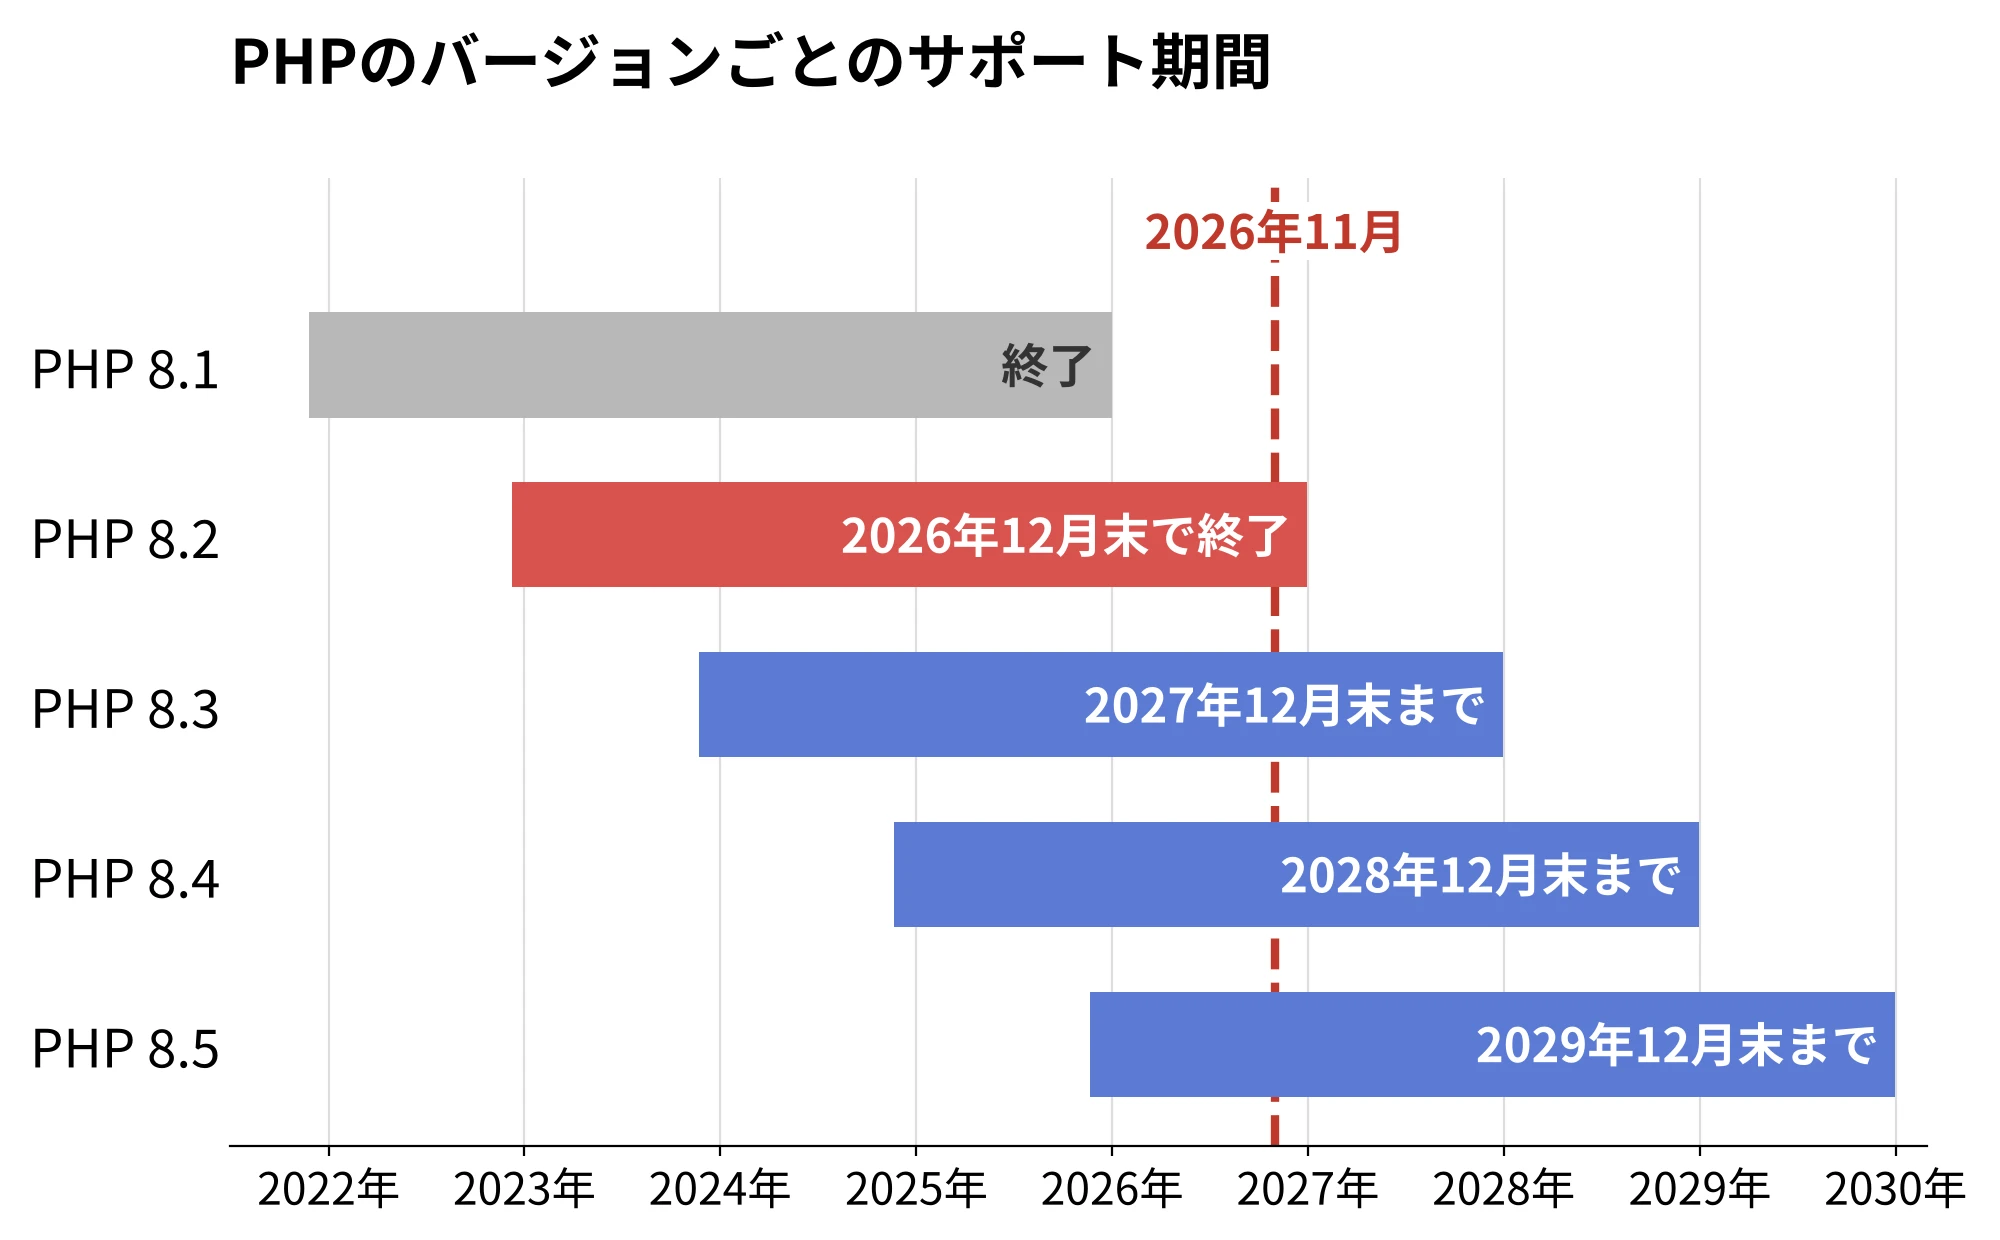
上の図の赤い破線は、2026年11月時点を表しています。それぞれのサポート期間が終了すると、そのバージョンには修正版が提供されなくなります[11]。
つまり、古いバージョンのまま動いているシステムは、今回のような脆弱性が見つかっても修正版を適用できません。図のとおり、PHP 8.2も2026年12月31日でサポートが終わります[11]。
3 普段からやっておきたいこと
3.1 使っているPHPのバージョンを把握しておく
脆弱性が公表されたとき、最初に確認するのは「自社のシステムが影響を受けるかどうか」です。そのためには、どのシステムでどのバージョンのPHPを使っているかを、普段から把握しておく必要があります。
また、自社で開発したシステムだけでなく、ネットワーク機器や業務で使っている製品にもPHPが含まれていることがあります。IPAも、利用している製品について開発元の情報を確認するよう呼びかけています[5]。
3.2 修正版をすぐに適用できるようにしておく
今回は、公表から1時間もたたないうちに大量の攻撃が始まりました。修正版が出てから対応を検討していては間に合いません。
修正版を適用するときは、システムが問題なく動くかを確認する必要があります。そこで、動作確認の手順をあらかじめ決めておけば、更新にかかる時間を短くできます。あわせて、誰が判断し、誰が作業するのかといった連絡体制も、事前に決めておくことが大切です。
3.3 サポートが切れる前に更新の計画を立てる
2.2で説明したとおり、サポートが切れたバージョンには公式の修正版が提供されなくなり、脆弱性への対応が難しくなります。ただ、サポートの期限は前もって公表されているため、計画的に備えることができます。
更新の計画は、サポート期限から逆算して立てるのが基本です。バージョンを上げるには、影響の調査、プログラムの修正、動作確認、本番環境への切り替えといった作業が必要になり、すぐには終わらないからです。そのため、それぞれの作業にかかる期間を見積もり、期限に間に合うように開始時期を決めておきます。
また、更新にかかる費用は、保守の予算にあらかじめ組み込んでおくと安心です。さらに、更新先のバージョンを選ぶときは、サポート期間ができるだけ長く残っているものを選ぶと、次の更新までの余裕が生まれます。システムは、公開したあとも更新し続ける必要があります。
おわりに
今回の記事の内容をまとめると、次のようになります。
| 今回起きたこと | 普段からやっておきたいこと |
|---|---|
| PHPそのものに深刻な脆弱性が見つかった | 使っているPHPのバージョンを把握しておく |
| 公表から1時間もたたずに大量の攻撃が始まった | 修正版をすぐに適用できる体制を作る |
| サポート切れのバージョンには修正版が出なかった | サポートが切れる前に更新の計画を立てる |
とはいえ、こうした対応を自社だけで進めるのは難しい場合もあります。
IDATENaseでは、今回のような深刻な脆弱性の事例を重く受け止め、システム構築時の設計におけるセキュリティ確保はもちろんのこと、運用開始後の迅速な更新や継続的な保守・運用体制の管理に至るまで、これまで以上に身を引き締め、お客様のシステムを安全に守り続ける開発・運用に徹底して取り組んでまいります。
参考文献
[1] エックスサーバー株式会社, "各種サービスサイト・管理画面等へのアクセス一時停止について". https://www.xserver.ne.jp/information_detail.php?view_id=19734 (閲覧日:2026年11月3日)
[2] 大阪市, "PHP脆弱性情報への対応に伴うサービス等の利用停止について", 2026年10月22日. https://www.city.osaka.lg.jp/hodoshiryo/ictsenryakushitsu/0000689897.html (閲覧日:2026年11月3日)
[3] W3Techs, "Usage statistics of PHP for websites", 2026年11月3日時点. https://w3techs.com/technologies/details/pl-php (閲覧日:2026年11月3日)
[4] The PHP Foundation, "Today's PHP Security Release, and How We're Strengthening PHP Security", 2026年10月21日. https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/ (閲覧日:2026年11月3日) 関連する公式情報はPHPのリリース告知、GitHubのアドバイザリ(GHSA-w8hw-w9fx-j79w、GHSA-6wmf-4rv5-p3rp)
[5] IPA, "PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)". https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html (閲覧日:2026年11月3日)
[6] AWS Security Blog, "Amazon threat intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot". https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/ (閲覧日:2026年11月3日)
[7] The Star, "Cloudflare sees millions of exploit attempts after PHP disclosure", 2026年10月22日. https://www.thestar.com.my/tech/tech-news/2026/10/22/cloudflare-sees-millions-of-exploit-attempts-after-php-disclosure (閲覧日:2026年11月3日) CloudflareのCEOによるXへの投稿を報じたロイターの配信記事
[8] CISA, "CISA Adds Two Known Exploited Vulnerabilities to Catalog", 2026年10月26日. https://www.cisa.gov/news-events/alerts/2026/10/26/cisa-adds-two-known-exploited-vulnerabilities-catalog (閲覧日:2026年11月3日)
[9] JPCERT/CC, "PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起", JPCERT-AT-2026-0033. https://www.jpcert.or.jp/at/2026/at260033.html (閲覧日:2026年11月3日)
[10] TKC, "国税庁「PHPの脆弱性対応に伴う国税庁ホームページ等の停止と再開のお知らせ」等を公表", 2026年10月22日. https://www.tkc.jp/consolidate/tkc_express/2026/10/202610_14348/ (閲覧日:2026年11月3日)
[11] PHP, "Supported Versions". https://www.php.net/supported-versions.php (閲覧日:2026年11月3日)
[12] CrowdStrike, "CrowdStrike Protects Customers from Threats Delivered via PHP2Shell". https://www.crowdstrike.com/en-us/blog/crowdstrike-protects-customers-from-php-rce-zero-days/ (閲覧日:2026年11月5日)
[13] lilting.ch, "php2shell Needs the PHP Patch, Not Just session.upload_progress=0". https://lilting.ch/en/articles/php2shell-official-patch (閲覧日:2026年11月5日) PHPのコア開発者の発言を紹介した記事
PHPロゴ(作者:Colin Viebrock)は、CC BY-SA 4.0 ライセンスに基づき使用しています。「Copyright © 2001-2026 The PHP Group.」